确保安全性并测试维护 软件测试服务的全面指南
在当今快速迭代的软件开发环境中,安全性、测试与维护构成产品交付的黄金三角。软件测试服务不仅关乎缺陷发现,更是保障系统安全、降低运维成本的核心实践。本文将从安全性保障、系统化测试和持续维护三个维度,探讨如何构建可靠的软件测试服务体系。
一、安全性保障:从被动修补到主动防御
软件安全性测试应贯穿需求、设计、编码与部署全流程。安全需求分析需在项目初期明确合规要求(如等级保护、GDPR),并将其转化为可测试的安全验收标准。采用威胁建模识别潜在攻击面,针对身份认证、数据加密、输入验证等关键环节设计专项测试用例。例如,通过静态应用安全测试(SAST)扫描源码中的注入漏洞,结合动态应用安全测试(DAST)模拟攻击行为,形成互补。渗透测试与漏洞扫描应定期执行,高危漏洞需修复并回归验证。安全测试服务还需关注第三方组件风险,使用软件成分分析(SCA)工具监控开源库漏洞,确保供应链安全。
二、系统化测试:覆盖功能、性能与体验
完整的测试服务应覆盖功能正确性、性能表现和用户体验。功能测试以需求追溯矩阵为基础,采用等价类划分、边界值分析等方法设计用例,并自动化回归测试集以提升效率。性能测试需模拟真实负载,通过压力测试和耐久测试评估系统吞吐量、响应时间与资源消耗,提前发现瓶颈。兼容性测试覆盖多浏览器、多设备及操作系统版本,确保一致性体验。对于关键业务系统,可引入混沌工程注入故障,验证系统容错能力。测试过程中应注重缺陷管理闭环,对每个缺陷分类定级、跟踪修复并做根本原因分析,防止同类问题复发。
三、持续维护:保障长期稳定与可演进性
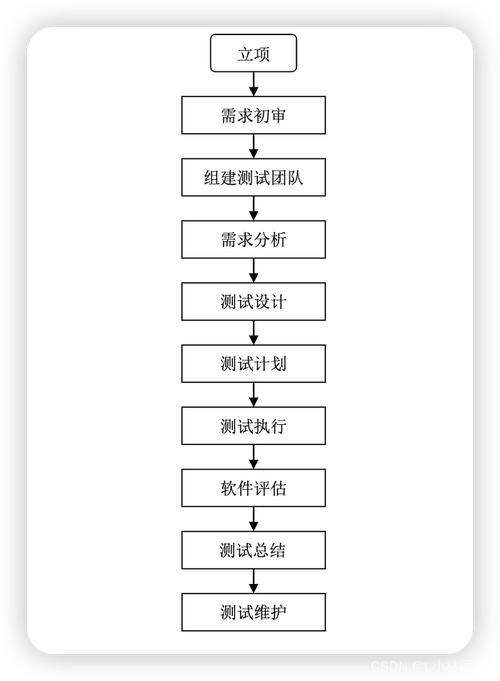
软件交付后,维护阶段的测试同样不可忽视。变更维护要求每次代码修改后执行影响分析,并根据风险等级选择冒烟测试、回归测试或全量测试。监控与日志分析应常态化,通过应用性能监控(APM)和日志聚合及时发现异常模式,触发告警并生成根因线索。另一方面,测试资产如自动化脚本、测试数据和环境配置需版本化管理,并随业务演进定期评审更新,避免测试用例腐化。针对遗留系统,可制定渐进式重构测试策略,先建立护栏测试( characterization tests )覆盖现有行为,再逐步重构。维护测试报告应跟踪缺陷密度、测试覆盖率和平均修复时间(MTTR)等指标,驱动质量改进。
四、构建全局质量文化
有效的软件测试服务不仅是技术活动,更是组织能力的体现。建议建立质量门禁,在CI/CD流水线中集成自动化安全扫描、单元测试和接口测试,实现快速反馈。测试团队应与开发、运维紧密协作,推崇“质量内建”理念,从源头减少缺陷。定期开展测试技能培训与复盘,将安全性检查表和测试最佳实践沉淀为团队资产。唯有如此,才能在快速交付中兼顾安全性与可靠性,让软件测试服务真正成为业务增长的护航者。
如若转载,请注明出处:http://www.cpk988.com/product/50.html
更新时间:2026-11-01 21:41:49