软件测评机构如何进行全面深入的安全性测试
在数字化时代,软件安全已成为企业生存与发展的生命线。软件测评机构作为第三方质量保障力量,其安全性测试的全面性与深入性直接关系到软件系统的抗攻击能力和数据保护水平。专业的软件测评机构究竟如何系统化地开展安全性测试?本文将从测试策略、技术方法和流程管理三个维度展开论述。
一、构建多维度的安全测试策略
全面深入的安全性测试始于科学的策略规划。测评机构首先需明确测试范围与目标,依据软件的业务类型(如金融、医疗、物联网)识别关键安全需求。通常采用威胁建模方法,通过STRIDE或DREAD模型分析潜在威胁,确定测试优先级。策略层面需覆盖:
- 合规性驱动:依据网络安全法、GDPR、ISO 27001等标准设计测试用例,确保满足行业监管要求。
- 风险导向:对高价值数据流和核心业务逻辑进行重点覆盖,避免“撒网式”测试的低效。
- 分层防护验证:从网络层、主机层、应用层到数据层设计递进式测试方案,形成纵深防御评估体系。
二、应用组合式安全测试技术
深入的安全性测试需要静态与动态技术相结合,实现“代码级”到“运行时”的全覆盖。常用方法包括:
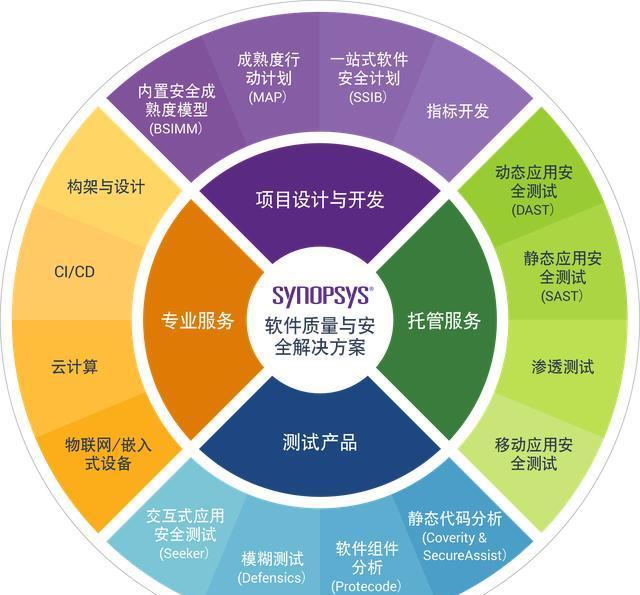
- 静态应用安全测试(SAST):通过源代码分析工具(如Fortify、Checkmarx)检测缓冲区溢出、SQL注入等缺陷,需配合人工代码审计降低误报率。
- 动态应用安全测试(DAST):利用黑盒测试工具(如Burp Suite、AppScan)模拟黑客攻击,重点验证身份认证、会话管理、输入验证等环节的运行时漏洞。
- 交互式应用安全测试(IAST):结合插桩技术实时监控应用行为,精准定位漏洞触发点,提升测试效率。
- 渗透测试与红队演练:由认证安全专家(如OSCP、CISSP)模拟真实攻击链,通过社会工程学、漏洞利用、权限提升等手段检验防御体系的有效性。
针对API接口、移动端App和云环境,需专项开展接口安全测试(如OAuth令牌校验)、移动应用加固测试(反编译与动态调试防护)及云配置审计(如S3桶权限、IAM策略)。
三、规范全流程测试管理
全面深入的测试离不开严谨的流程管控。测评机构应建立PDCA循环机制:
- 计划阶段:制定测试计划书,明确资源分配(工具、人员、环境)和退出准则(如高危漏洞零残留)。
- 执行阶段:采用自动化工具(如OWASP ZAP、Nessus)进行基线扫描,再通过手工测试深入验证逻辑漏洞(如越权访问、支付篡改)。建立漏洞分级标准(CVSS评分),确保关键风险优先修复。
- 报告与复测:输出包含漏洞详情、PoC证据和修复建议的测试报告,并针对修复结果进行回归测试,形成闭环。
流程中需强调环境隔离与数据安全,测试活动应在独立靶场或脱敏环境中进行,避免对生产系统造成影响。
软件测评机构的安全测试能力体现在策略的体系化、技术的立体化和流程的规范化上。只有通过威胁建模精准定位、静态动态技术互补、渗透测试深度验证,并辅以全生命周期管理,才能实现“全面深入”的安全评估。对企业而言,选择具备CNAS认可资质、拥有实战经验的安全测试团队,是保障软件安全底线的关键一步。随着DevSecOps理念的普及,安全测试将进一步左移,融入开发全流程,测评机构也需持续升级自动化与智能化测试能力,以应对日益复杂的安全威胁。
如若转载,请注明出处:http://www.cpk988.com/product/11.html
更新时间:2026-11-01 18:53:14